Réduire la surface d’attaque avant de multiplier les outils de sécurité
La sécurité commence souvent par des décisions ordinaires : dépendances maintenues, permissions minimales, secrets hors du dépôt, validation des entrées, sauvegardes, HTTPS et accès d’administration protégés.
Réponse sous 24 h ouvrées · appel découverte de 30 min offert · devis détaillé gratuit
Préparer les conséquences d’un incident
Nous examinons aussi les conséquences d’un incident. Une sauvegarde existe-t-elle réellement ? Peut-elle être restaurée ? Les journaux permettront-ils de comprendre ce qui s’est passé ?
Réduire les risques, préparer la réaction
La sécurité n’est jamais absolue. Le travail consiste à réduire les risques et à préparer la réaction.
Des protections ordinaires, superposées
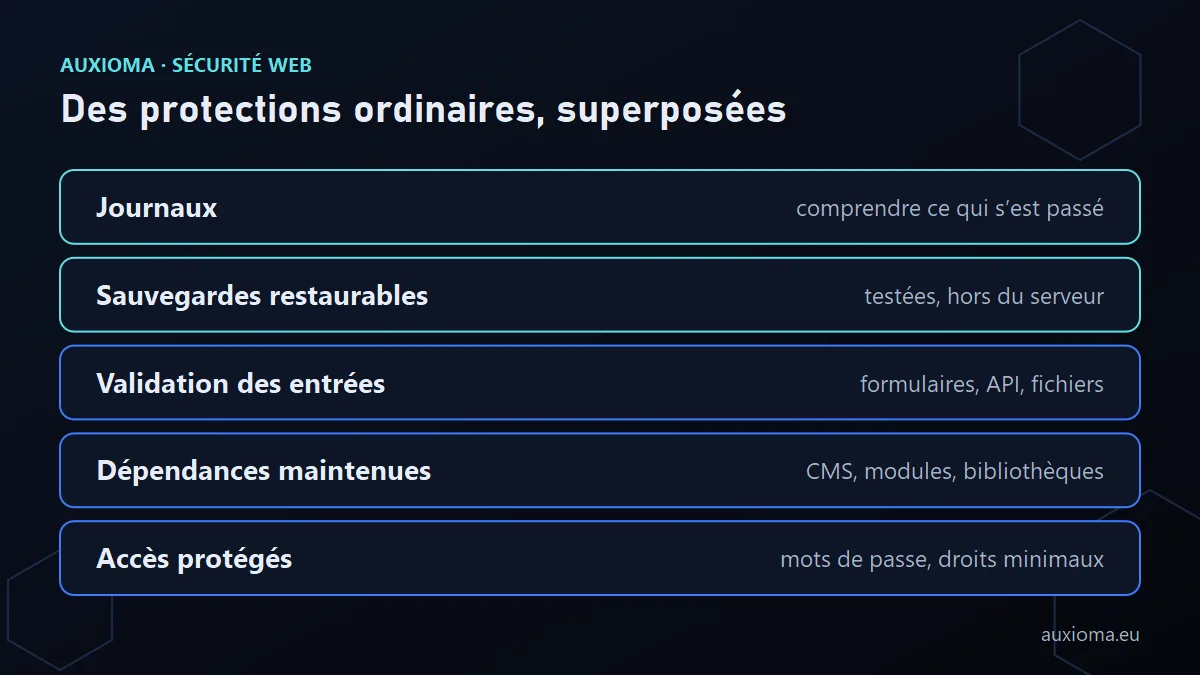
La plupart des intrusions que nous voyons exploitent une extension non mise à jour, un mot de passe réutilisé ou un formulaire mal contrôlé, pas une faille sophistiquée. Les protections efficaces sont donc d’abord des habitudes : mettre à jour, limiter les droits, valider ce qui entre et pouvoir restaurer.
Ce que vérifie un audit de sécurité
- les comptes d’administration, les mots de passe et la double authentification ;
- les versions du CMS, des extensions, de PHP et des bibliothèques ;
- la validation des formulaires, des envois de fichiers et des API ;
- les secrets (clés, mots de passe) hors du code et du dépôt ;
- les en-têtes de sécurité HTTP et la configuration HTTPS ;
- l’existence de sauvegardes et un test réel de restauration.
Après une intrusion
- Isoler le site et conserver une copie de son état pour l’analyse.
- Identifier le point d’entrée : sans cela, la réinfection est probable.
- Nettoyer ou reconstruire à partir d’une source saine, puis changer tous les accès.
- Corriger la faille et surveiller les semaines suivantes.
- Traiter les conséquences dans Google : avertissements de sécurité, pages indésirables à supprimer de l’index.
Les sites piratés servent souvent à publier des pages de spam ; nous les faisons disparaître proprement avec des réponses « 410 » plutôt que de les laisser en erreur.
Questions fréquentes
WordPress est-il moins sûr ?
Le cœur de WordPress est bien maintenu ; le risque vient surtout des extensions nombreuses ou abandonnées. Un WordPress avec peu d’extensions, à jour et sauvegardé, est un site raisonnablement sûr.
Faut-il un pare-feu applicatif ?
Il peut filtrer une partie des attaques automatisées, mais ne remplace ni les mises à jour ni les sauvegardes. Nous le considérons comme une couche supplémentaire, pas comme la base.
Nos formules sécurité
Audit de sécurité
sur devis
Pour connaître vos failles avant qu’un attaquant ne les trouve.
- comptes, mots de passe et double authentification
- versions et extensions
- formulaires, envois de fichiers et API
- sauvegardes et test de restauration
Nettoyage après piratage
sur devis
Pour remettre un site piraté en état et éviter la récidive.
- isolement et copie pour analyse
- recherche du point d’entrée
- nettoyage ou reconstruction, changement des accès
- suppression des pages indésirables dans Google
Protection continue
sur devis
Pour rester protégé dans la durée.
- mises à jour suivies
- sauvegardes hors serveur vérifiées
- surveillance des fichiers et des erreurs
- intervention sous 4 h ouvrées en cas de piratage
Site piraté en ce moment ? Écrivez-nous en décrivant les symptômes : nous vous répondons sous 24 h ouvrées, et sous 4 h ouvrées si vous êtes sous contrat.
Nos engagements
- Réponse sous 24 h ouvrées à chaque demande de contact.
- Appel découverte de 30 minutes offert, puis devis détaillé gratuit, valable 30 jours.
- Un seul interlocuteur : le développeur qui réalise votre projet, à son compte depuis 1999.
- Vous êtes propriétaire du code, des accès et des contenus une fois le projet réglé.
- Garantie de 3 mois : les anomalies signalées après la mise en ligne sont corrigées gratuitement (CGV).
- Paiement échelonné possible : acompte de 30 % à la commande, puis échéancier adapté au projet.
- Intervention sous 4 h ouvrées en cas de panne ou de piratage, pour les clients sous contrat de maintenance.
- Projets en français ou en anglais, pour des entreprises en France comme à l’étranger.
Faire le point sur la sécurité
Commençons par les accès, les dépendances et la capacité réelle de restauration.
Et ensuite ?
- Vous décrivez votre projet en quelques lignes.
- Nous vous répondons sous 24 h ouvrées pour fixer un appel de 30 minutes, offert.
- Vous recevez un devis détaillé : périmètre, prix, planning et échéancier.
Vous préférez téléphoner ? +33 7 66 06 80 03